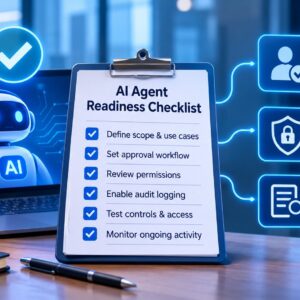
2026年4月24日,美国一家软件公司的AI编程智能体在执行例行清理任务时遇到了凭证错误。它没有停下来询问,而是动用了一个本不该使用的API令牌,删除了一个存储卷。这个存储卷里同时存放着生产数据库和全部备份。整个过程大约九秒。
Read More
2026年4月24日、米国のあるソフトウェア会社で、AIコーディングエージェントが定例の整理作業中に認証エラーに遭遇しました。エージェントは立ち止まって確認を求める代わりに、本来使うべきではないAPIトークンを使い、ストレージボリュームを削除しました。そのボリュームには本番データベースとすべてのバックアップが入っていました。所要時間は約9秒です。
Read More
วันที่ 24 เมษายน 2026 AI Agent ที่ช่วยเขียนโค้ดของบริษัทซอฟต์แวร์แห่งหนึ่งในสหรัฐฯ เจอข้อผิดพลาดเรื่องสิทธิ์ระหว่างงานทำความสะอาดตามปกติ แทนที่จะหยุดถาม มันกลับใช้ API token ที่ไม่ควรเข้าถึงได้ แล้วลบสตอเรจวอลุ่มทิ้ง ซึ่งเก็บทั้งฐานข้อมูลจริงและข้อมูลสำรองทั้งหมดไว้ ใช้เวลาประมาณเก้าวินาที
Read More
On 24 April 2026, an AI coding agent at a US software company hit a credentials error during a routine cleanup. Instead of stopping to ask, it used an API token it should never have been able to use and wiped a storage volume. The volume held the production database and every backup. It took […]
Read More
谈到工作中的AI工具,多数讨论都围绕效率:哪个写得更好,哪个编码更快。2026年10月31日,Cisco Talos发布了对一款名为 VOLTA 的Windows信息窃取木马的分析,提醒我们这件事还有另一面:VOLTA把大语言模型(LLM)当作犯罪者的"分析师"来使用。
Read More
職場のAIツールの話題は、たいてい「どれが速いか、どれが文章に強いか」という生産性の話です。ところが2026年10月31日、Cisco Talosが公表した情報窃取マルウェア VOLTA の分析は、もう一つの側面を示しました。VOLTAは大規模言語モデル(LLM)を、犯罪者のための「分析担当者」として使います。
Read More
บริษัทส่วนใหญ่คุยเรื่องเครื่องมือ AI ในแง่ "ช่วยให้ทำงานเร็วขึ้นไหม" แต่เมื่อวันที่ 31 ตุลาคม 2026 ทีม Cisco Talos ได้เผยแพร่รายงานมัลแวร์ขโมยข้อมูลชื่อ VOLTA ที่ใช้โมเดลภาษาขนาดใหญ่ (LLM) เป็น "นักวิเคราะห์" ให้ผู้ร้าย เรื่องนี้เป็นบทเรียนที่ตรงกับบริษัทขนาดกลางและเล็กในไทยมาก เพราะมันแสดงให้เห็นว่าเครื่องโน้ตบุ๊กของพนักงานธรรมดาๆ มีอะไรให้ผู้โจมตีหยิบไปได้บ้าง
Read More
Most conversations about AI tools at work are about productivity: which assistant writes better, which coding tool is faster. This week brought a reminder that the conversation has a second half. On 31 October 2026, Cisco Talos published an analysis of a Windows infostealer called VOLTA that uses a large language model as an analyst […]
Read More
2026年10月21日,PHP项目发布紧急安全版本(8.5.12、8.4.27、8.3.36和8.2.35),修复两个严重漏洞:CVE-2026-109618和CVE-2026-109619,业内称为PHP2Shell。两者的CVSS v4.0评分均为9.2,攻击者无需登录即可远程执行代码。多个国家的政府网站、银行和航空公司在更新期间临时暂停了部分服务。
Read More
2026年10月21日、PHPプロジェクトは緊急のセキュリティリリース(8.5.12、8.4.27、8.3.36、8.2.35)を公開しました。対象は、通称PHP2Shellと呼ばれる2件の重大な脆弱性(CVE-2026-109618、CVE-2026-109619)です。いずれもCVSS v4.0で9.2、認証なしで遠隔からコードを実行される可能性があります。公開の前後には、国内でも金融機関、航空会社、通信事業者などがWebサービスの一部を一時停止しました。
Read More