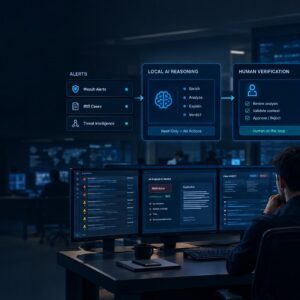
今年,几乎每一家做SIEM或EDR的厂商都在自己的宣传材料里加上了"agentic AI SOC"这张幻灯片。Gartner在2025年10月为这一类别正式命名为"AI SOC Agents",到2026年6月,已经将其列入《安全运营技术成熟度曲线》(Hype Cycle for Security Operations)中的"期望膨胀期"(Peak of Inflated Expectations),成熟度仍标注为"萌芽期"(Embryonic),市场渗透率仅为1%–5%。一个人人都在谈论、却几乎没人真正部署的类别——这是本文最诚实的出发点。
Read More
SIEMやEDRを提供するベンダーは今年、こぞって「agentic AI SOC」というスライドを用意している。Gartnerは2025年10月にこのカテゴリーに「AI SOC Agents」という名称を与え、2026年6月には早くもSecurity Operations向けHype Cycleの「過度な期待のピーク」に位置づけた。成熟度は依然として「黎明期(Embryonic)」、市場浸透率はわずか1〜5%とされている。誰もが話題にしているのに、実際に導入している組織はほとんどいない——これがこの記事の出発点として最も正直な事実だ。
Read More
ทุกค่ายที่ทำ SIEM หรือ EDR ต่างมีสไลด์ "agentic AI SOC" ในปีนี้กันหมด Gartner ตั้งชื่อหมวดหมู่นี้อย่างเป็นทางการเมื่อเดือนตุลาคม 2025 ว่า AI SOC Agents และภายในเดือนมิถุนายน 2026 ก็จัดให้อยู่ในตำแหน่ง Peak of Inflated Expectations บน Hype Cycle for Security Operations แล้ว โดยระบุระดับความสมบูรณ์ว่ายังเป็น Embryonic และมีอัตราการใช้งานจริงในตลาดเพียง 1–5% เท่านั้น การที่หมวดหมู่หนึ่งถูกพูดถึงอย่างกว้างขวางแต่แทบไม่มีใครใช้งานจริง คือจุดเริ่มต้นที่ตรงไปตรงมาที่สุดสำหรับบทความนี้
Read More
Every vendor with a SIEM or an EDR agent has an "agentic AI SOC" slide this year. Gartner gave the category a name in October 2025 — AI SOC Agents — and by June 2026 had already placed it at the Peak of Inflated Expectations on its Hype Cycle for Security Operations, with Embryonic maturity […]
Read More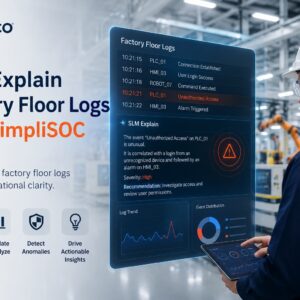
在一家制造工厂里,两个人因为同一个底层事件收到了提示,但谁都没能以自己需要的方式看懂它。
Read More
日本のある製造拠点で、同じ一つの出来事について、二人の担当者がそれぞれ別の理由で理解できずにいる場面を想像してください。
Read More
ที่โรงงานผลิตแห่งหนึ่งในไทย มีคนสองคนได้รับการแจ้งเตือนจากเหตุการณ์เดียวกัน แต่ทั้งคู่ไม่เข้าใจสิ่งที่เกิดขึ้นในแบบที่ตัวเองต้องการ
Read More
Two people at a Thai manufacturing plant get pinged by the same underlying event, and neither of them understands it the way they need to.
Read More
安全运营中心(SOC)每天都被大量告警淹没。一家中型企业若在数百台终端上运行 Wazuh,再加上 FortiGate 等防火墙转发的 Syslog,每天轻松产生数万条事件。传统的基于规则的关联分析擅长捕捉已知模式,但对长尾威胁往往力不从心:表面上互不相关、实际上语义相关的告警群、缓慢渗透的侦察行为,或只有人类分析师才能识别出的可疑上下文。
Read More
セキュリティオペレーションセンター(SOC)は日々大量のアラートに埋もれています。数百台のエンドポイントでWazuhを運用し、さらにFortiGateなどのファイアウォールからSyslogを受信している中規模企業では、1日に数万件のイベントが容易に発生します。従来のルールベースの相関分析は既知のパターンには強い一方、ロングテールの脅威には弱いという課題があります。個々には無関係に見えるが意味的には関連するアラートの連続、じわじわと進行する偵察活動、あるいは人間のアナリストでなければ気づけない文脈などです。
Read More